2016年上半年网络工程师下午试题1解析 网络工程实践
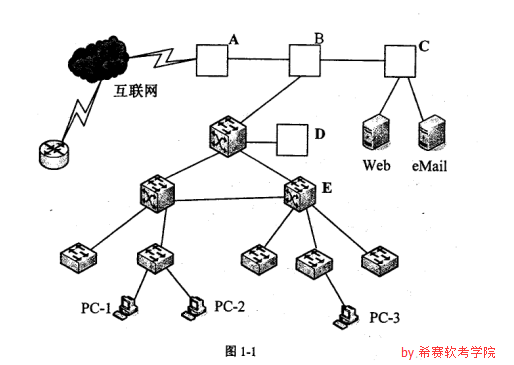
2016年上半年网络工程师下午试题第1题是一道典型的网络工程实践题,主要考查考生对网络拓扑设计、IP地址规划、路由配置以及设备选型等知识的综合应用能力。题目通常给出一个企业或园区网络的需求描述,要求考生完成相关配置与分析。以下是对该试题的详细解析,旨在帮助读者理解解题思路与关键技术点。
一、题目背景与需求概述
试题描述了一个中型企业网络的升级改造场景,企业有一栋办公楼,包含多个部门(如研发部、市场部、财务部等),要求实现部门间网络安全隔离、互联网访问、以及服务器区域的对外服务。网络设备包括路由器、交换机、防火墙等。题目通常会提供部分网络拓扑图和设备接口信息,要求考生完成地址规划、VLAN划分、路由协议选择以及访问控制列表(ACL)配置等。
二、IP地址规划
根据题目给出的地址块(例如192.168.1.0/24或10.0.0.0/16),考生需要合理划分子网以满足不同部门的需求。关键点包括:
- 确定每个部门所需的主机数量,计算子网掩码。例如研发部50人,可使用/26(64个地址)的子网。
- 为互联链路(路由器间)分配/30的子网,节省地址空间。
- 服务器区域可能需要公网地址映射,使用NAT技术。
- 注意VLAN ID与子网的对应关系,通常VLAN 10对应研发部,VLAN 20对应市场部等。
三、网络拓扑与设备配置
题目一般会要求补充拓扑中的连接或配置关键命令。以下是可能涉及的配置要点:
- 交换机配置:创建VLAN,将端口划入相应VLAN,配置Trunk链路允许所有VLAN通过,并在核心交换机上配置VLAN间路由(SVI接口)。
- 路由器配置:配置接口IP地址,启用路由协议(如OSPF或RIP),实现全网互通。如果企业有互联网出口,还需配置默认路由和NAT。
- 防火墙配置:设置安全区域(Trust、Untrust、DMZ),编写安全策略允许内部用户访问互联网,但限制外部访问内部服务器,仅开放必要端口(如80、443)。
四、路由协议选择与配置
试题可能要求考生在OSPF和RIP之间选择,并说明理由。通常大型网络推荐OSPF,因为其收敛快、支持VLSM、无跳数限制。配置时需注意:
- 启用OSPF进程,宣告网络。
- 在边界路由器上配置默认路由重分发或静态路由。
- 若使用RIPv2,需注意版本2支持组播和认证。
五、网络安全与ACL
ACL是常考内容,例如:
- 禁止财务部访问互联网,但允许其访问服务器区。
- 允许市场部在上班时间(9:00-18:00)访问互联网,其他时间禁止(需时间ACL)。
- 防止外部用户直接访问内部数据库服务器,只允许通过Web服务器代理。
配置ACL时需注意方向(in/out)和通配符掩码的正确使用。
六、DHCP与DNS服务
题目可能要求配置DHCP服务器为各部门动态分配地址,注意排除网关和服务器地址。DNS服务器通常位于服务器区,需在DHCP中指定DNS服务器地址。
七、解题技巧与常见错误
- 子网划分错误:混淆子网掩码与主机位数,导致地址不足或浪费。
- 路由配置遗漏:忘记配置回程路由或未宣告直连网络,导致不通。
- ACL顺序错误:ACL按顺序匹配,需将精确规则放在前面。
- VLAN Trunk配置不当:未允许特定VLAN通过或native VLAN不一致。
- NAT配置错误:未正确指定inside/outside接口或地址池。
八、
2016年上半年的这道网络工程试题综合性强,覆盖了网络工程师日常工作的核心技能。通过解析,考生应重点掌握IP规划、路由交换配置和网络安全策略。建议在备考时多动手实践,利用模拟器(如GNS3、eNSP)搭建类似拓扑,加深理解。实际工作中,还需考虑冗余、性能优化等因素,但考试中应以题目要求为准,准确作答。
以上就是对2016年上半年网络工程师下午试题1的解析,希望对各位读者有所帮助。
如若转载,请注明出处:http://www.9jm9.com/product/39.html
更新时间:2026-10-14 01:33:19